CRM权限越细越安全吗?权限规则太复杂,可能正在拖慢业务协作
客户只能本人看、合同只能主管看、某些字段销售不能改、跨部门项目需要临时申请权限……CRM权限设计的初衷通常是保护企业数据,但随着规则越来越多,系统也可能出现另一种问题:数据确实被限制住了,正常协作却开始不断找管理员开权限。
来源:蝉鸣CRM 发布时间:2026-10-10
销售把一个重要项目交给实施部门。
实施打开系统,却看不到客户的关键需求。
找管理员开权限以后,又发现附件没有查看权限。
原本几分钟可以完成的信息交接,最后变成了一串“麻烦给我开一下权限”。
CRM为什么会出现越来越多的数据权限规则?
随着企业规模扩大,不同岗位确实不需要看到完全相同的数据。
普通销售查看自己的客户;
主管查看团队数据;
财务关注合同和回款;
实施需要查看项目资料;
管理层查看经营数据。
主管查看团队数据;
财务关注合同和回款;
实施需要查看项目资料;
管理层查看经营数据。
问题通常不是“要不要权限”,而是每遇到一个特殊情况就新增一条规则,最终权限体系越来越难理解。
CRM权限为什么不应该只考虑“能不能看”?
权限并不只有“允许”和“禁止”两种状态。
是否可以查看?
是否可以新增?
是否可以修改?
是否可以删除?
是否只能看到部分字段?
是否允许查看团队或跨部门数据?
是否可以新增?
是否可以修改?
是否可以删除?
是否只能看到部分字段?
是否允许查看团队或跨部门数据?
很多协作问题并不需要把整条客户数据完全开放,而可能只需要让相关岗位获得完成当前工作所需要的访问范围。
为什么按“个人”配置权限很容易失控?
当权限主要依赖“张三多开一点、李四少看一点”的人工配置时,员工一多,规则就很难长期维护。
人员调岗以后,原来的权限还可能继续保留。
更容易维护的思路通常是先明确:
这个岗位需要做什么?
为完成工作需要看到什么?
哪些数据只需要查看?
哪些数据允许修改?
这个岗位需要做什么?
为完成工作需要看到什么?
哪些数据只需要查看?
哪些数据允许修改?
先围绕岗位和业务责任设计权限,再处理少量例外,比不断给个人追加特殊规则更容易长期维护。
权限太严格,为什么员工反而会把数据搬出CRM?
当正常协作长期受到权限阻碍时,员工往往会寻找更快的办法完成工作。
例如截图发群、导出Excel、微信转发附件,或者直接让同事把关键信息复制出来。
结果可能出现一个反直觉现象:
CRM内部权限越来越严格,
业务数据却被更多地搬到系统之外进行协作。
业务数据却被更多地搬到系统之外进行协作。
因此,权限设计不仅要考虑限制,也要考虑正常业务能否在系统内部完成。
CRM权限怎么设计才更容易长期维护?
权限体系可以先从几个稳定维度开始。
按岗位确定基础权限;
按组织范围控制数据范围;
区分查看权和修改权;
对特殊敏感字段单独控制;
减少大量个人例外权限;
岗位变化时同步检查访问范围。
按组织范围控制数据范围;
区分查看权和修改权;
对特殊敏感字段单独控制;
减少大量个人例外权限;
岗位变化时同步检查访问范围。
权限设计的目标并不是规则越多越好,而是在业务协作和数据访问控制之间找到能够长期执行的边界。
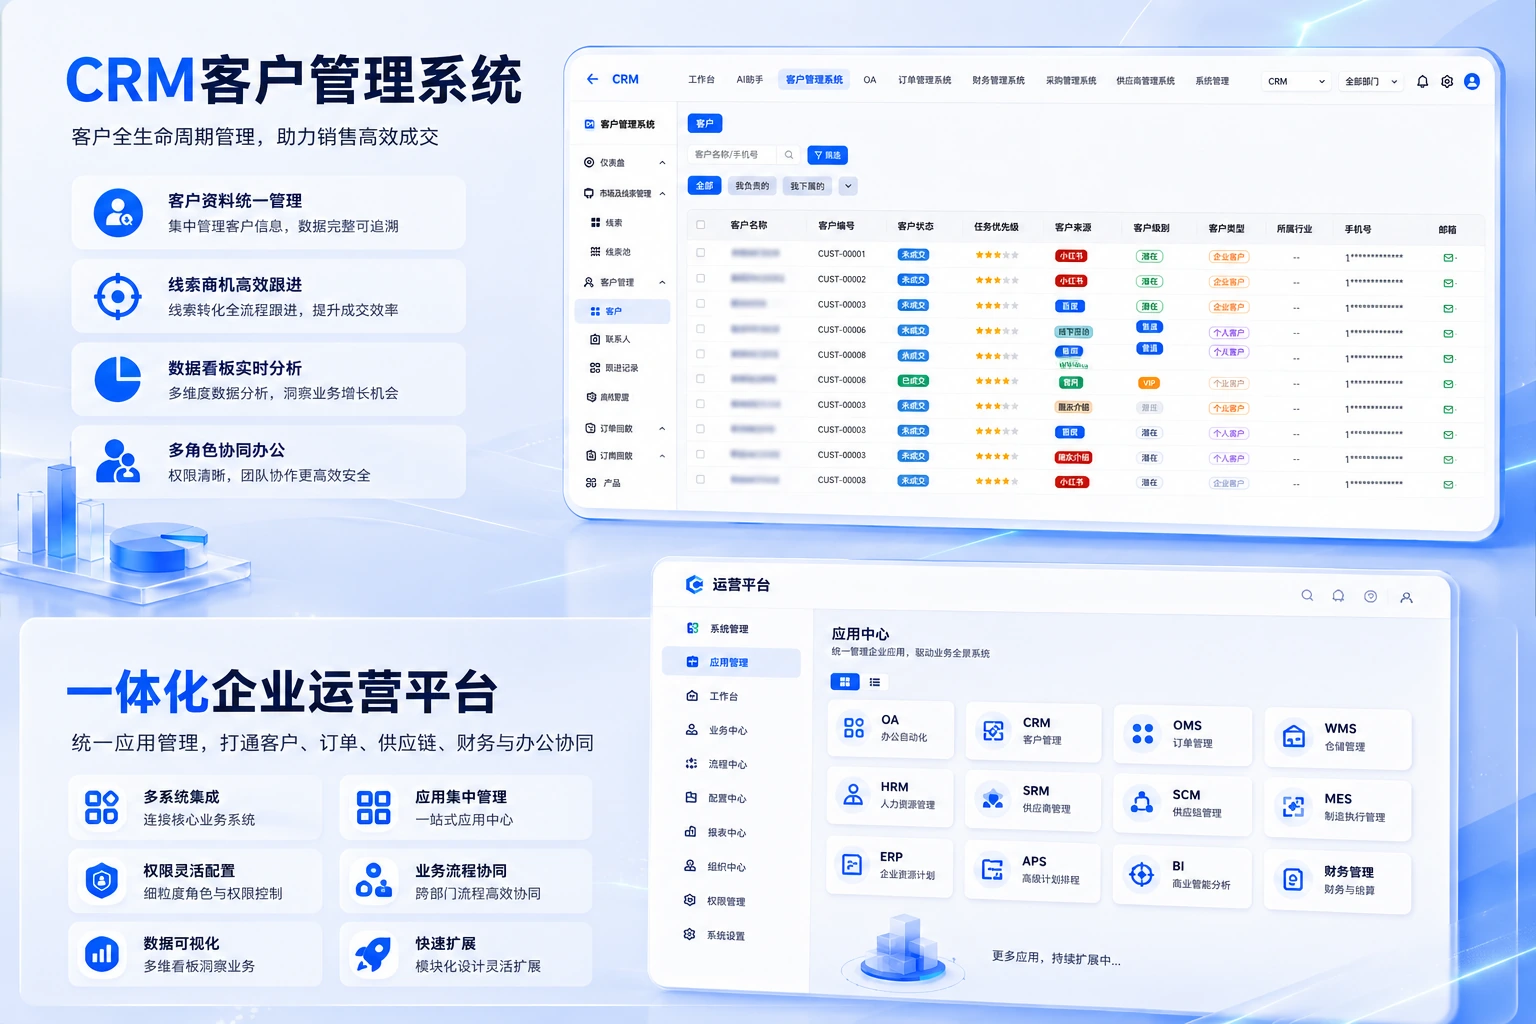
蝉鸣CRM支持角色、权限和业务数据配置,企业可结合组织结构和实际岗位职责设置不同数据访问范围,并通过低代码配置持续调整业务权限。
相关咨询

蝉鸣CRM
专业的客户关系管理平台,助力企业数字化转型
@2026 郑州蝉鸣数字科技有限公司 | 蝉鸣CRM 客户管理系统 | 销售防飞单 | 企业微信对接 | CRM源码 | 低代码定制 | 私有化部署 豫ICP备2024074779号